An ninh mạng là gì? Định nghĩa và 3 thành phần cốt lõi
An ninh mạng (cybersecurity) là tập hợp các công nghệ, quy trình và thực hành được thiết kế để bảo vệ hệ thống máy tính, mạng, thiết bị, chương trình và dữ liệu khỏi bị tấn công, truy cập trái phép, hư hỏng hoặc đánh cắp. Nói đơn giản hơn: an ninh mạng là “cánh cửa khóa” cho cuộc sống số của bạn — từ chiếc điện thoại trong túi đến dữ liệu khách hàng của doanh nghiệp.
An ninh mạng thường được chia làm 3 lĩnh vực chính:
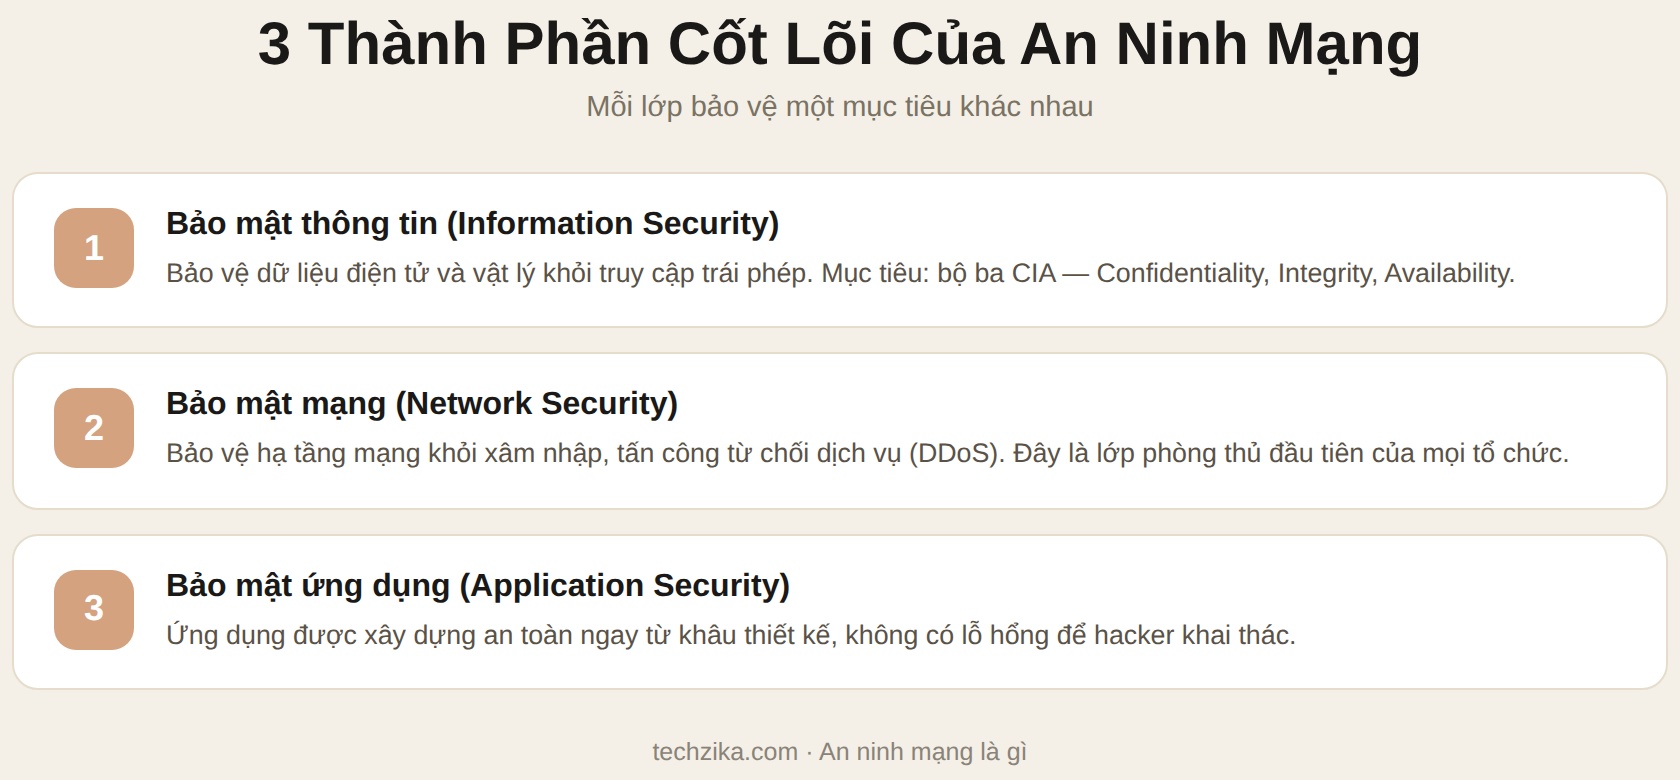
1. Bảo mật thông tin (Information Security): Bảo vệ dữ liệu — dù ở dạng điện tử hay vật lý — khỏi bị truy cập trái phép. Mục tiêu là đảm bảo 3 yếu tố CIA: Confidentiality (tính bí mật), Integrity (tính toàn vẹn), Availability (tính sẵn sàng).
2. Bảo mật mạng (Network Security): Bảo vệ hạ tầng mạng khỏi xâm nhập, tấn công từ chối dịch vụ (DDoS) và các mối đe dọa khác. Đây là lớp phòng thủ đầu tiên của mọi tổ chức.
3. Bảo mật ứng dụng (Application Security): Đảm bảo các ứng dụng phần mềm được xây dựng an toàn ngay từ khâu thiết kế, không có lỗ hổng để hacker khai thác.
Theo báo cáo Cost of a Data Breach của IBM năm 2025, chi phí trung bình của một vụ vi phạm dữ liệu tại châu Á là 3,8 triệu USD. Tại Việt Nam, mức độ nghiêm trọng còn đáng báo động hơn: theo số liệu tổng hợp từ các cơ quan chức năng cập nhật tháng 4/2026, nước ta đang hứng chịu khoảng 65.000 cuộc tấn công mạng mỗi ngày. Hiệp hội An ninh mạng quốc gia (NCA) cũng cho biết 52% tổ chức tại Việt Nam từng chịu tổn thất do tấn công mạng trong năm 2025. Trong bài viết này, tôi sẽ giúp bạn hiểu rõ các mối đe dọa và cách phòng tránh hiệu quả.
Các mối đe dọa an ninh mạng phổ biến nhất 2026
Dưới đây là 5 mối đe dọa an ninh mạng đang gia tăng mạnh tại Việt Nam và trên thế giới. Số liệu từ Viettel Threat Intelligence cho thấy mức độ nghiêm trọng: chỉ riêng Quý I/2026, Việt Nam ghi nhận 3.890 tên miền lừa đảo nhắm vào người dùng (gấp 4,3 lần cùng kỳ 2025), hơn 6,9 triệu bản ghi tài khoản cá nhân bị lộ lọt (tăng 53%), và hơn 1,1 triệu cuộc tấn công DDoS (gấp 4 lần cùng kỳ 2024).
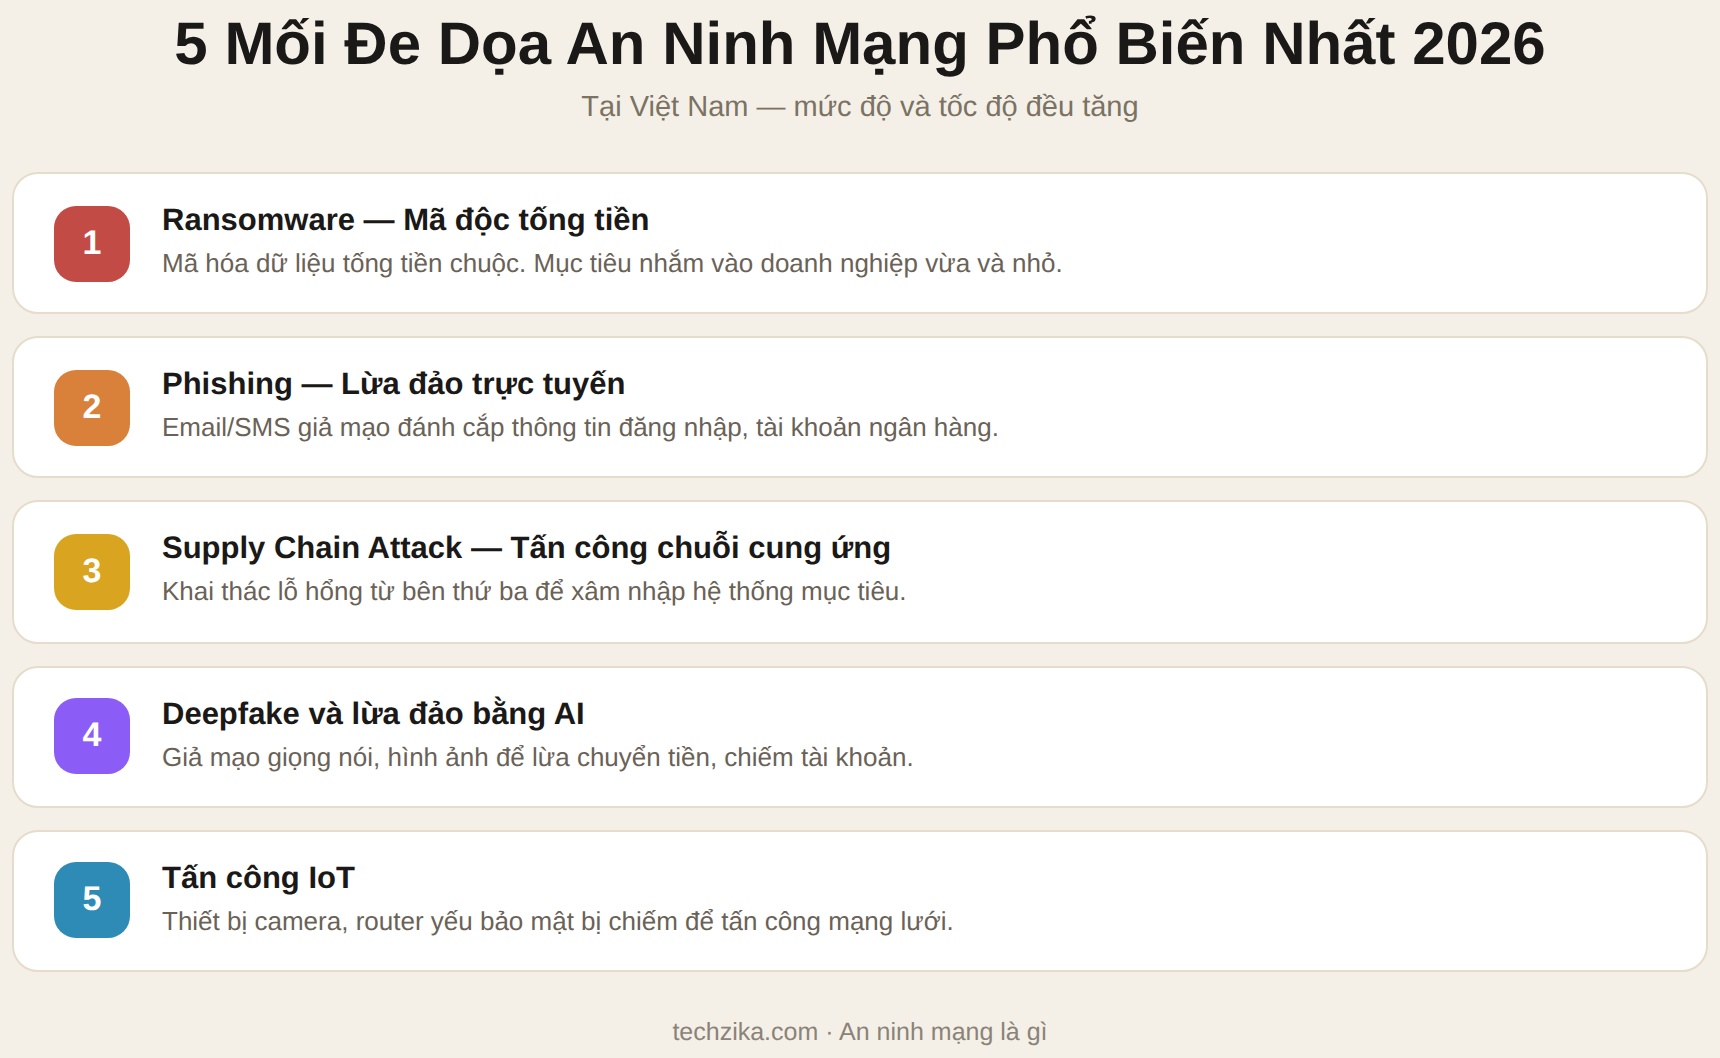
1. Ransomware — Mã độc tống tiền: Đây là mối đe dọa nguy hiểm nhất hiện nay. Hacker mã hóa toàn bộ dữ liệu của nạn nhân và yêu cầu tiền chuộc (thường bằng Bitcoin) để giải mã. Theo Chainalysis, năm 2025 số nạn nhân ransomware toàn cầu tăng 50% so với năm trước, tổng tiền chuộc lên tới 820 triệu USD. Tại Việt Nam, năm 2025 một bệnh viện tại TP.HCM đã bị tấn công ransomware, phải trả 2 tỷ đồng để lấy lại dữ liệu bệnh nhân. Phòng tránh: sao lưu dữ liệu thường xuyên (3-2-1 rule: 3 bản sao, 2 định dạng, 1 bản offsite).
2. Lừa đảo trực tuyến (Phishing): Hacker gửi email, tin nhắn giả mạo ngân hàng, shipper, hoặc cơ quan chức năng để đánh cắp thông tin đăng nhập. Tại Việt Nam, lừa đảo qua SMS và Facebook Messenger đang gia tăng chóng mặt. Nguyên tắc: không bao giờ click link trong email/tin nhắn không rõ nguồn gốc.
3. Tấn công chuỗi cung ứng (Supply Chain Attack): Hacker tấn công một nhà cung cấp nhỏ để xâm nhập vào hệ thống lớn hơn. Ví dụ: tấn công vào công ty phần mềm kế toán để lấy dữ liệu hàng trăm doanh nghiệp khách hàng.
4. Deepfake và lừa đảo bằng AI: Công nghệ AI cho phép tạo video và giọng nói giả cực kỳ chân thực. Tôi từng chứng kiến một vụ lừa đảo 500 triệu đồng — hacker dùng giọng nói giả của CEO yêu cầu kế toán chuyển tiền khẩn. Giải pháp: thiết lập quy trình xác thực qua nhiều kênh cho mọi giao dịch tài chính.
5. Tấn công IoT: Thiết bị thông minh (camera, smart TV, tủ lạnh) thường có bảo mật yếu và dễ bị xâm nhập. Một camera an ninh bị hack có thể biến thành công cụ theo dõi hoặc “bàn đạp” để tấn công mạng nội bộ.
Theo tôi, điểm khác biệt lớn nhất của năm 2026 là tốc độ: tấn công giờ được AI tự động hóa, từ email lừa đảo được cá nhân hóa đến deepfake giọng nói lãnh đạo. Cách phòng thủ cũng phải đổi — không còn là “cài antivirus rồi thôi”, mà là thói quen xác thực lại mọi thứ: mọi cuộc gọi báo mất tiền, mọi email yêu cầu chuyển khoản khẩn đều phải kiểm tra qua kênh thứ hai.
Biện pháp bảo vệ an ninh mạng: 6 thói quen thiết yếu
Dưới đây là 6 biện pháp tôi áp dụng cho bản thân và khuyên tất cả bạn bè, người thân — không cần kiến thức kỹ thuật cao, không cần tốn tiền, chỉ cần thói quen đúng:
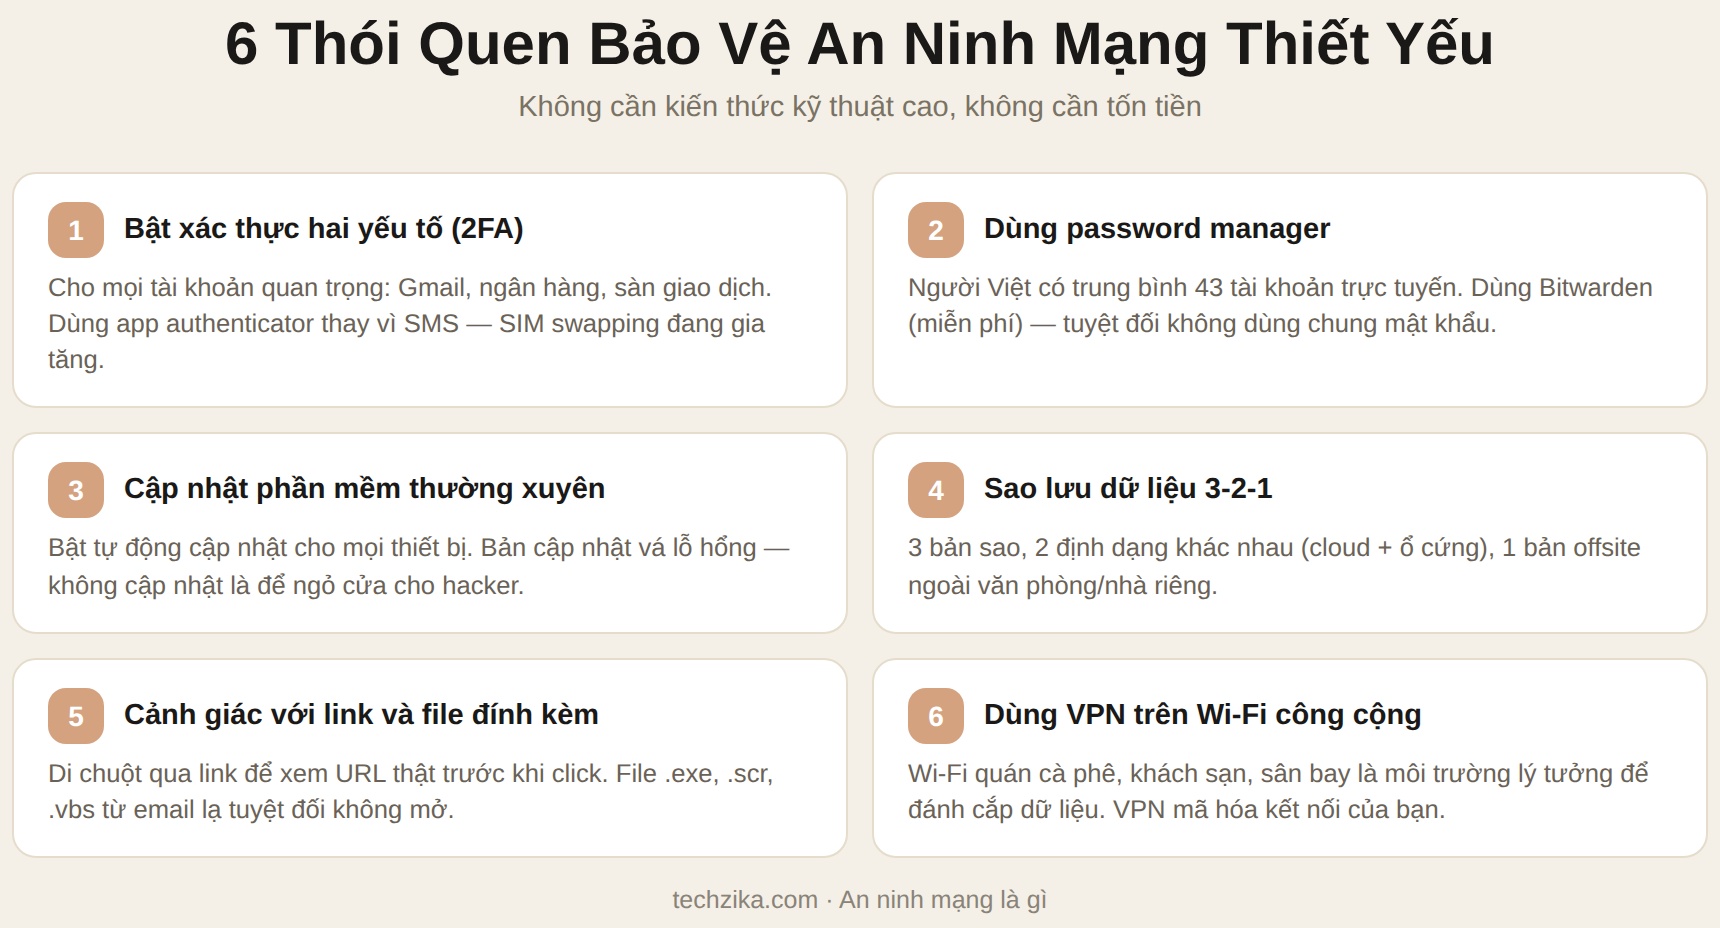
1. Xác thực hai yếu tố (2FA) — bắt buộc: Bật 2FA cho mọi tài khoản quan trọng: Gmail, Facebook, ngân hàng số, sàn giao dịch. Dùng ứng dụng authenticator (Google Authenticator, Authy) thay vì SMS — SIM swapping đang gia tăng tại Việt Nam.
2. Dùng password manager: Người Việt trung bình có 43 tài khoản trực tuyến (NordPass 2025). Không ai nhớ nổi 43 mật khẩu phức tạp. Tôi dùng Bitwarden (miễn phí) — chỉ cần nhớ một master password duy nhất. Tuyệt đối không dùng chung mật khẩu cho nhiều tài khoản.
3. Cập nhật phần mềm thường xuyên: Đặt chế độ tự động cập nhật cho mọi thiết bị. Các bản cập nhật bảo mật vá lỗ hổng — không cập nhật đồng nghĩa với để ngỏ cửa cho hacker.
4. Sao lưu dữ liệu 3-2-1: 3 bản sao dữ liệu, lưu trên 2 định dạng khác nhau (ví dụ: cloud + ổ cứng vật lý), với 1 bản sao lưu offsite (ngoài văn phòng/nhà riêng).
5. Cảnh giác với link và file đính kèm: Di chuột qua link để xem URL thật trước khi click. File .exe, .scr, .vbs từ email lạ tuyệt đối không mở. Kể cả file Word, PDF cũng có thể chứa macro độc hại.
6. Dùng VPN trên mạng Wi-Fi công cộng: Wi-Fi quán cà phê, khách sạn, sân bay là môi trường lý tưởng để hacker đánh cắp dữ liệu. Một VPN (như ProtonVPN miễn phí) sẽ mã hóa kết nối Internet của bạn. Tuy nhiên, VPN không thay thế 2FA hay mật khẩu mạnh — nó chỉ là một lớp bảo vệ bổ sung.
Lưu ý pháp lý 2026 cho doanh nghiệp: Luật An ninh mạng (2025) đã có hiệu lực đầy đủ từ năm 2026, buộc tổ chức phải đánh giá rủi ro an ninh mạng định kỳ, báo cáo sự cố bảo mật trong vòng 24 giờ và lưu trữ dữ liệu người dùng Việt Nam tại máy chủ trong nước. Không tuân thủ không chỉ gây rò rỉ dữ liệu mà còn kéo theo nghĩa vụ pháp lý. Nếu bạn đang vận hành doanh nghiệp, hãy rà soát ngay các yêu cầu này.
So sánh an ninh mạng và bảo mật thông tin
Nhiều người nhầm lẫn hai khái niệm này. Dưới đây là bảng so sánh chi tiết:
| Tiêu chí | An ninh mạng | Bảo mật thông tin |
|---|---|---|
| Phạm vi | Bảo vệ hệ thống số (mạng, thiết bị, dữ liệu điện tử) | Bảo vệ mọi dạng thông tin (điện tử, giấy tờ, lời nói) |
| Trọng tâm | Tấn công mạng, xâm nhập, malware | Kiểm soát truy cập, phân loại dữ liệu, chính sách |
| Ví dụ | Chống DDoS, diệt virus, phát hiện xâm nhập | Phân quyền tài liệu, chữ ký số, bảo mật hồ sơ giấy |
| Đối tượng | Kỹ sư bảo mật, quản trị mạng | Chuyên viên bảo mật, quản lý dữ liệu |
Hiểu đơn giản: an ninh mạng là tập con của bảo mật thông tin. Bảo mật thông tin quan tâm đến tất cả dữ liệu — kể cả tờ giấy trong két sắt — còn an ninh mạng chỉ tập trung vào dữ liệu số và hệ thống mạng.
An ninh mạng cho doanh nghiệp nhỏ: 3 bước cơ bản
Doanh nghiệp nhỏ thường nghĩ “mình nhỏ quá, hacker không thèm để ý”. Suy nghĩ đó nguy hiểm. Theo Verizon Data Breach Report 2025, 46% vụ tấn công mạng nhắm vào doanh nghiệp dưới 1.000 nhân viên, và 28% trong số đó là doanh nghiệp dưới 50 người. Thực tế tại Việt Nam còn khắc nghiệt hơn: NCA ghi nhận 52% tổ chức chịu tổn thất do tấn công mạng trong năm 2025 — con số thực tế có thể cao hơn vì nhiều doanh nghiệp giấu sự cố để tránh ảnh hưởng uy tín.
Nếu bạn là chủ doanh nghiệp nhỏ, hãy bắt đầu với 3 bước tối thiểu:
Bước 1 — Đào tạo nhân viên về an ninh mạng: Mắt xích yếu nhất luôn là con người. Tổ chức buổi đào tạo 1 giờ mỗi tháng về nhận biệt email lừa đảo, cách đặt mật khẩu, và quy trình báo cáo sự cố. Chi phí: 0 đồng, chỉ tốn thời gian.
Bước 2 — Phân quyền truy cập tối thiểu: Nhân viên chỉ được truy cập dữ liệu cần thiết cho công việc của họ. Kế toán không cần xem dữ liệu bán hàng, nhân viên sale không cần xem bảng lương. Dùng Google Workspace hoặc Office 365 để quản lý phân quyền dễ dàng.
Bước 3 — Backup và phục hồi: Sao lưu dữ liệu hàng ngày, kiểm tra khả năng phục hồi hàng tháng. Có doanh nghiệp backup đều đặn nhưng không bao giờ test phục hồi — đến lúc cần mới biết file backup bị hỏng. Nếu muốn tìm hiểu sâu hơn về các công nghệ nền tảng, hãy đọc bài viết Cloud Computing là gì, Blockchain là gì và IoT là gì trên Techzika.
Case study: Vì sao doanh nghiệp nhỏ lại là “miếng mồi” dễ nhất? Quý I/2026, Viettel Threat Intelligence phát hiện 760 trang web giả mạo thương hiệu của các tổ chức, doanh nghiệp tại Việt Nam và hơn 1,1 triệu cuộc tấn công DDoS — phần lớn nhắm vào doanh nghiệp vừa và nhỏ vì lớp phòng thủ mỏng. Kinh nghiệm của tôi khi làm việc với các công ty nhỏ: kẻ tấn công không chọn nạn nhân theo “độ lớn” mà theo “độ dễ”. Một email lừa đảo nhân viên kế toán, lấy cắp mật khẩu email công việc, có thể đủ để hacker chiếm luôn tài khoản ngân hàng của công ty.
Kết luận
An ninh mạng trong năm 2026 không còn là lựa chọn — nó là kỹ năng sống cơ bản. Từ câu chuyện mất dữ liệu của bạn tôi, đến vụ tấn công ransomware bệnh viện, tất cả đều cho thấy một sự thật: mất cảnh giác là cái giá rất đắt. Hành động ngay hôm nay: bật 2FA, cài password manager, sao lưu dữ liệu quan trọng. Với doanh nghiệp, hãy bắt đầu bằng đào tạo nhân viên — vì con người vừa là mắt xích yếu nhất, vừa là lớp phòng thủ đầu tiên. Đừng đợi đến khi bị hack mới hành động, vì lúc đó đã quá muộn.
Câu hỏi thường gặp
Có cần dùng antivirus cho MacBook không?
Có. Quan niệm “Mac không bị virus” đã lỗi thời. Theo Atlas VPN, số lượng malware nhắm vào macOS tăng 264% so với năm 2023. Tôi dùng Bitdefender cho Mac (bản miễn phí) và vẫn quét định kỳ. Nhưng quan trọng hơn antivirus là thói quen: không tải phần mềm từ nguồn không rõ, không click link lạ, luôn cập nhật macOS.
Làm sao biết điện thoại đã bị hack?
Dấu hiệu thường gặp: pin tụt nhanh bất thường, dữ liệu di động tăng đột biến, quảng cáo pop-up liên tục, ứng dụng lạ tự cài đặt, hoặc thấy hoạt động đăng nhập từ thiết bị lạ. Nếu nghi ngờ, tôi khuyên bạn nên factory reset và đổi toàn bộ mật khẩu quan trọng. Kiểm tra thêm tại haveibeenpwned.com xem email có nằm trong vụ rò rỉ nào không.
Khi bị hack, tôi nên làm gì đầu tiên?
Bình tĩnh và làm theo thứ tự: (1) Ngắt kết nối Internet của thiết bị bị hack ngay lập tức. (2) Đổi mật khẩu từ thiết bị khác an toàn. (3) Bật 2FA cho tài khoản bị ảnh hưởng. (4) Kiểm tra hoạt động đăng nhập gần đây. (5) Báo cáo với cơ quan chức năng (Cục An toàn thông tin, hoặc công an địa phương). Không trả tiền chuộc nếu bị ransomware — theo Kaspersky, 56% nạn nhân trả tiền nhưng chỉ 30% lấy lại được toàn bộ dữ liệu.
VPN có thực sự cần thiết tại Việt Nam?
VPN hữu ích khi bạn dùng Wi-Fi công cộng (quán cà phê, sân bay, khách sạn) vì nó mã hóa kết nối. Nhưng VPN không phải “tấm áo giáp bất khả chiến bại” — nó không thay thế được 2FA, mật khẩu mạnh hay cập nhật phần mềm. Tôi dùng VPN như lớp bảo vệ bổ sung, không phải duy nhất. Ở Việt Nam, một số VPN bị chặn hoặc chậm — hãy chọn nhà cung cấp uy tín có máy chủ tại Singapore hoặc Nhật Bản.