Passkey là thông tin xác thực thay thế mật khẩu, dựa trên tiêu chuẩn FIDO và WebAuthn. Thay vì gõ một chuỗi ký tự lên website, bạn dùng khóa được lưu trên thiết bị và xác nhận bằng vân tay, nhận diện khuôn mặt, PIN hoặc cách mở khóa thiết bị. Website chỉ lưu khóa công khai; khóa riêng không được gửi lên máy chủ.
Điểm mạnh của passkey là giảm nguy cơ lừa đảo và tái sử dụng mật khẩu. Tuy vậy, passkey không có nghĩa là bạn được miễn mọi bước bảo vệ tài khoản. Bạn vẫn cần quản lý thiết bị, trình quản lý passkey, email khôi phục và các phiên đăng nhập đang mở.
Passkey là gì?
FIDO Alliance định nghĩa passkey là thông tin xác thực FIDO cho đăng nhập không mật khẩu. Khi đăng ký, thiết bị tạo một cặp khóa mật mã gồm khóa công khai và khóa riêng. Dịch vụ lưu khóa công khai để kiểm tra chữ ký; khóa riêng được giữ trong thiết bị hoặc trình quản lý passkey và chỉ được sử dụng sau khi người dùng mở khóa.
Khác với mật khẩu, passkey không phải là một bí mật mà người dùng phải nhớ và gõ lại. Khác với mã OTP qua SMS, passkey được gắn với website hoặc ứng dụng đã đăng ký. Trình duyệt và hệ điều hành giúp ngăn việc dùng credential đó trên một website giả mạo.
Vân tay và khuôn mặt trong quy trình này chỉ là cách mở khóa tại chỗ. Theo FIDO, dữ liệu sinh trắc học được xử lý trên thiết bị và website chỉ nhận được tín hiệu rằng bước xác minh cục bộ đã thành công.
Passkey hoạt động như thế nào?
Khi tạo passkey
- Bạn đăng nhập website bằng phương thức hiện tại.
- Chọn tạo hoặc thêm passkey trong phần bảo mật tài khoản.
- Trình duyệt và hệ điều hành tạo cặp khóa cho đúng website đó.
- Bạn xác nhận bằng vân tay, khuôn mặt, PIN hoặc phương thức mở khóa thiết bị.
- Website lưu khóa công khai; khóa riêng được bảo vệ trên thiết bị hoặc trong trình quản lý được chọn.
Khi đăng nhập
- Mở website hoặc ứng dụng hỗ trợ passkey.
- Chọn tài khoản hoặc phương thức đăng nhập bằng passkey.
- Chọn credential phù hợp nếu có nhiều tài khoản.
- Mở khóa thiết bị để hoàn tất.
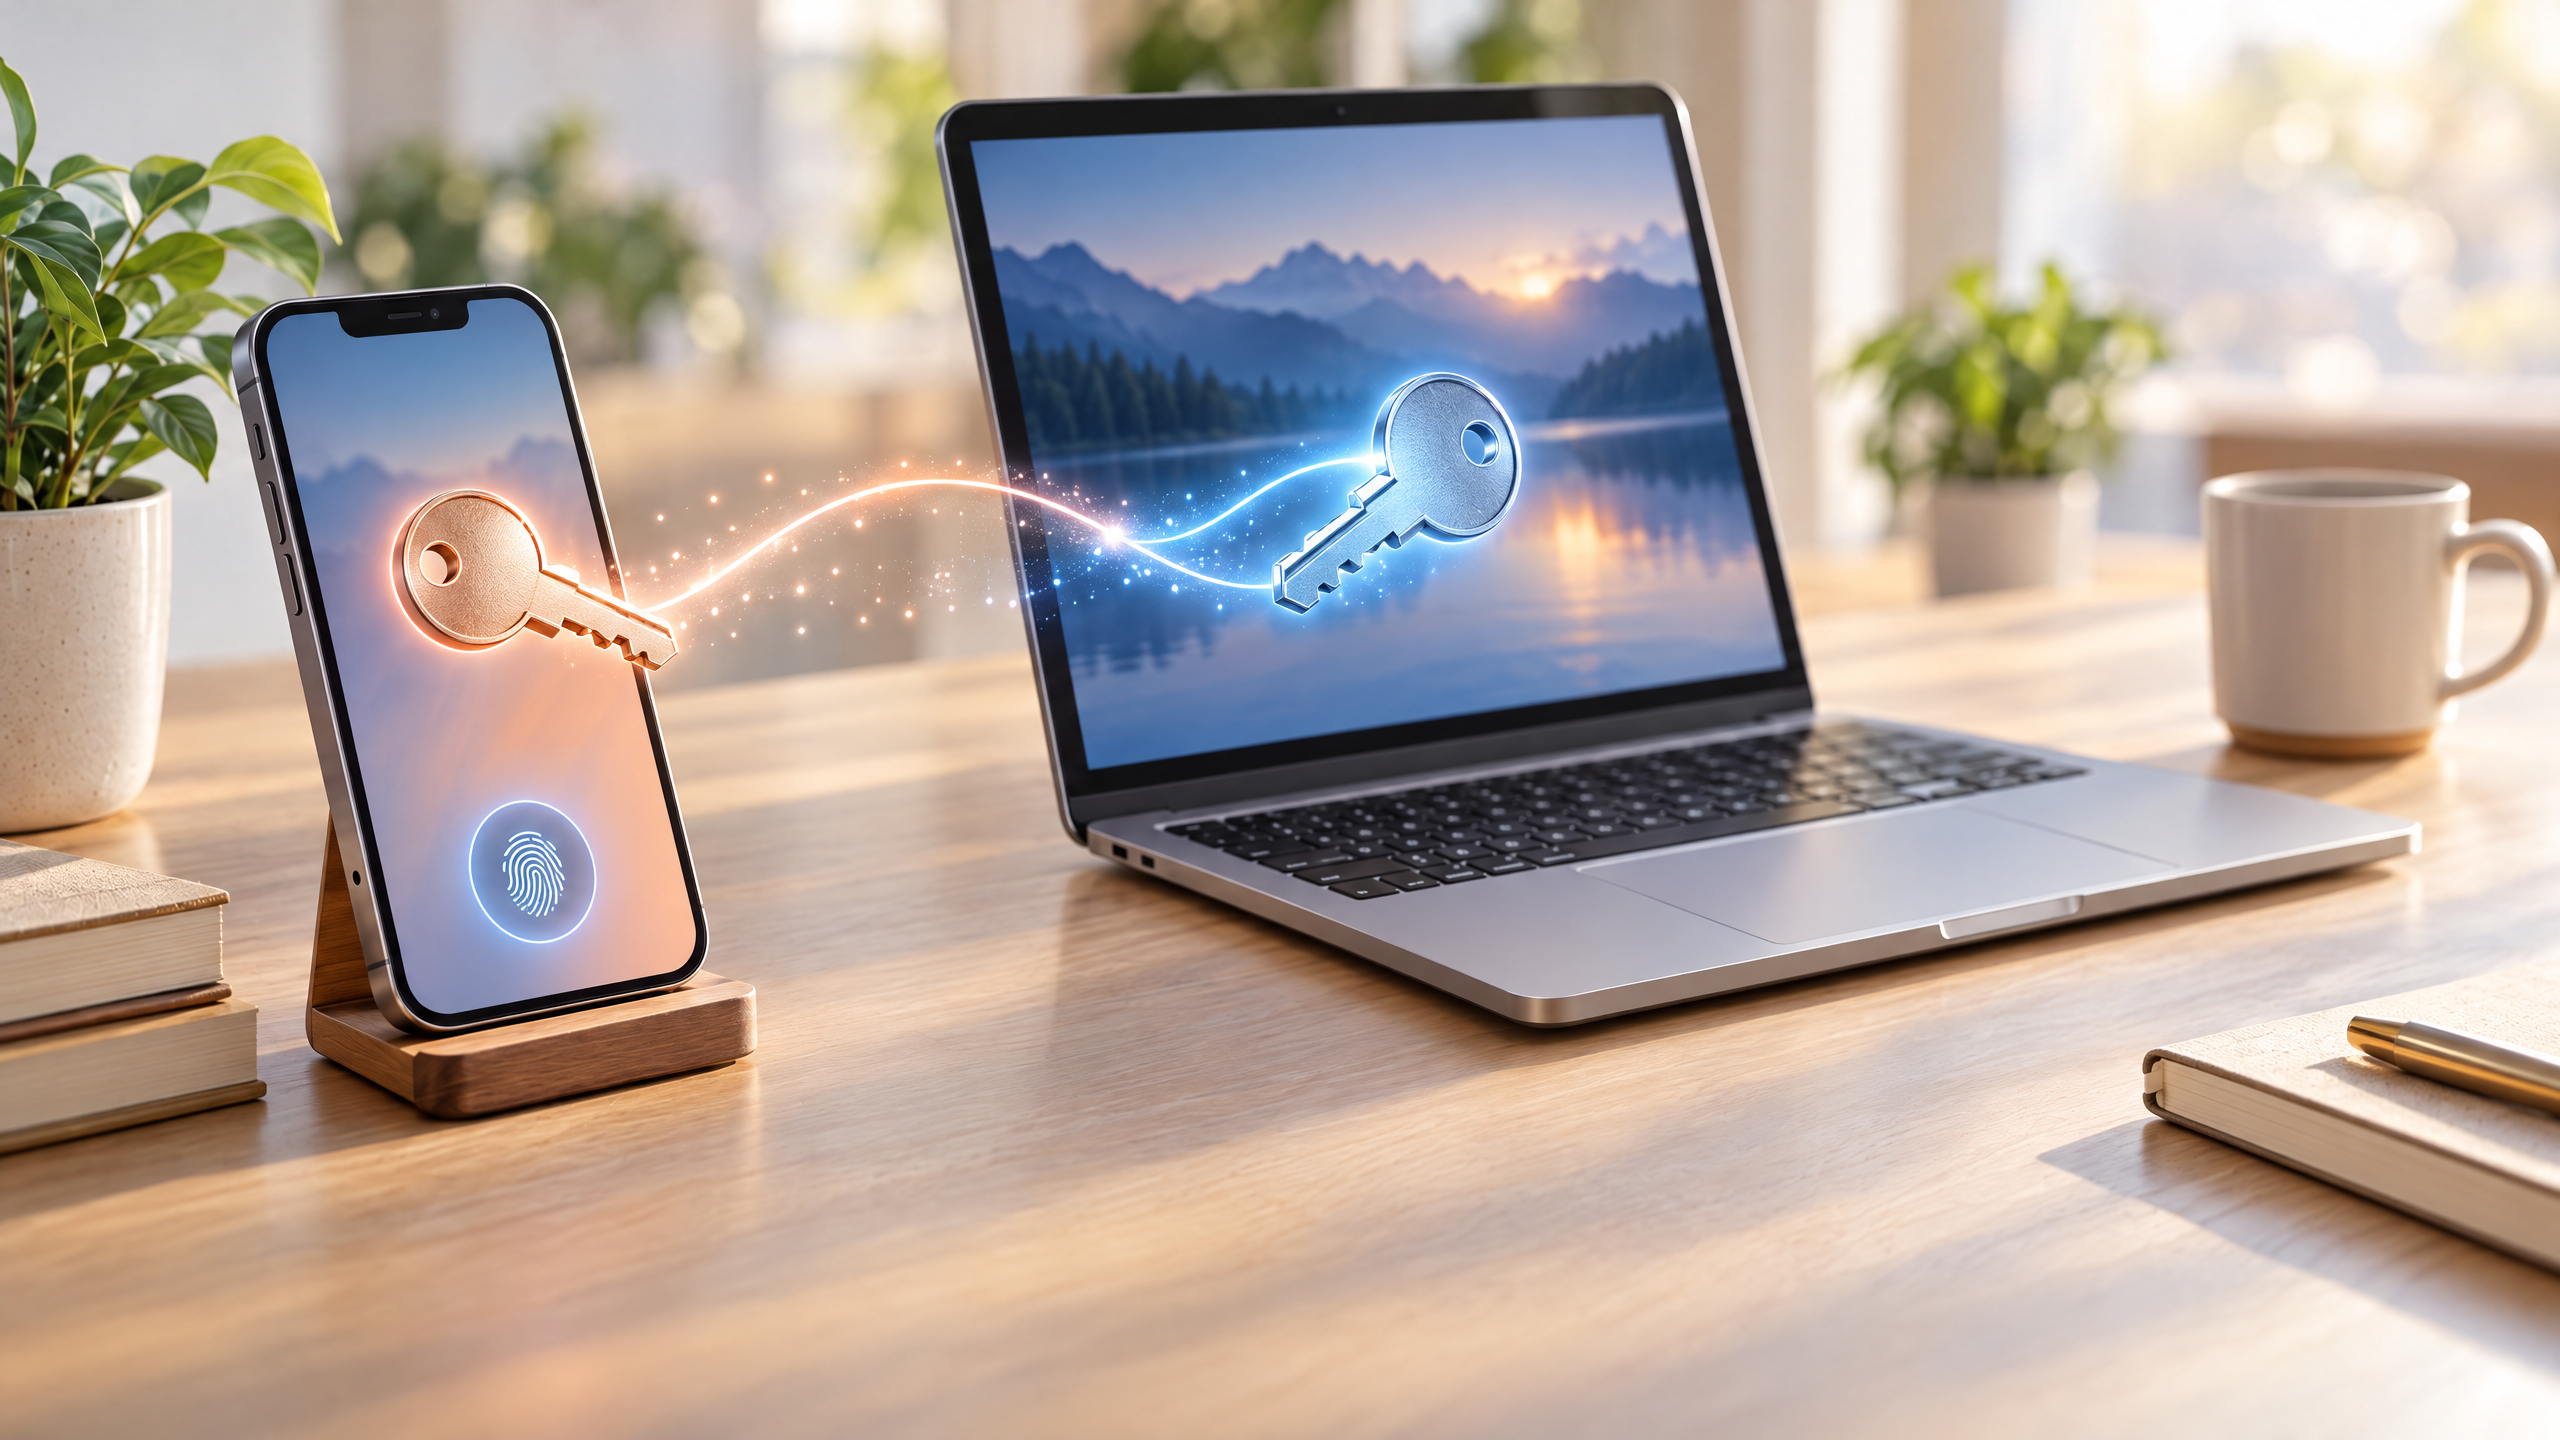
Google mô tả rằng passkey có thể được đồng bộ giữa các thiết bị thông qua trình quản lý tương thích. Trong một số trường hợp, điện thoại ở gần cũng có thể được dùng để đăng nhập trên máy tính mà không cần lưu cùng passkey trên máy tính đó.
Vì sao passkey chống phishing tốt hơn mật khẩu?
Một trang phishing có thể dụ bạn gõ mật khẩu, mã OTP hoặc mã khôi phục. Với passkey, việc xác thực gắn với định danh của website hoặc ứng dụng đã đăng ký. Nếu địa chỉ đang mở không khớp, trình duyệt hoặc hệ điều hành không cho dùng credential theo cách thông thường.
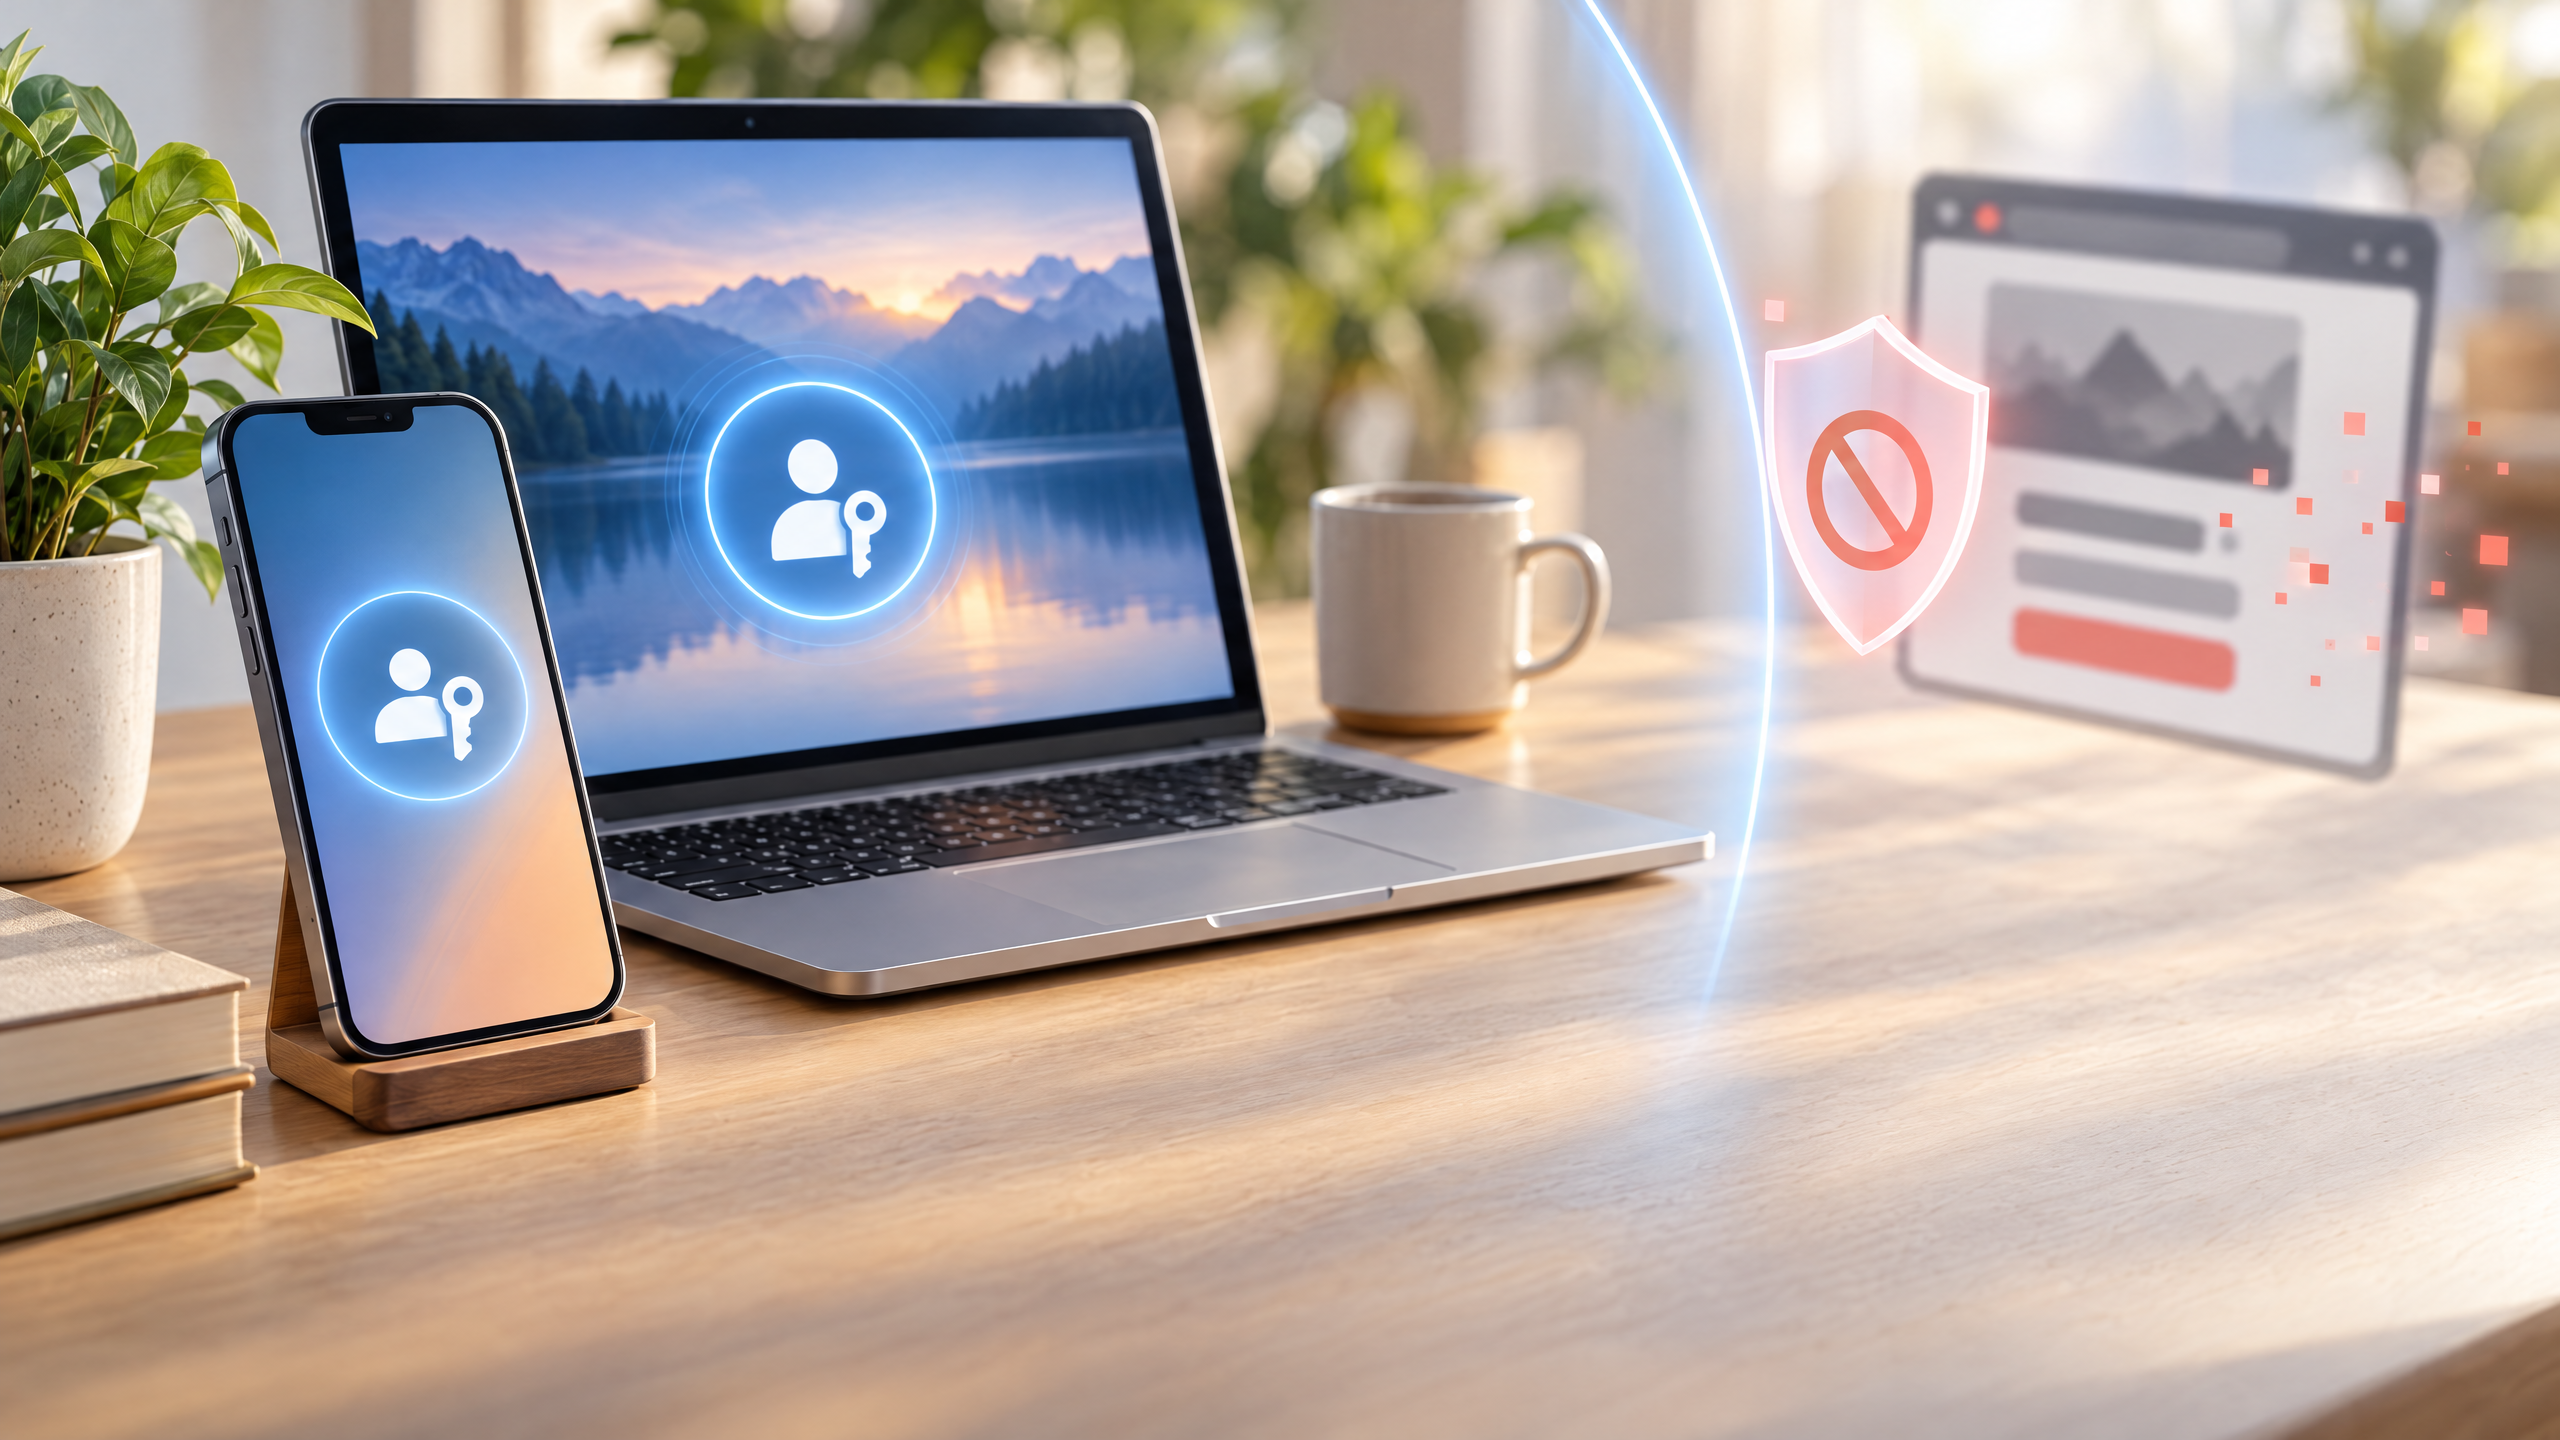
Cơ chế này không biến mọi cuộc tấn công thành vô hại. Kẻ tấn công vẫn có thể chiếm quyền email, lừa người dùng cài phần mềm độc hại, đánh cắp phiên đăng nhập hoặc lợi dụng quy trình khôi phục yếu. Lợi ích của passkey nằm ở việc loại bỏ một điểm yếu lớn: mật khẩu có thể bị đoán, tái sử dụng, thu thập qua phishing hoặc đánh cắp từ cơ sở dữ liệu.
Passkey đồng bộ và passkey gắn với thiết bị khác nhau ra sao?
| Loại | Đặc điểm | Phù hợp với |
|---|---|---|
| Passkey đồng bộ | Có thể được bảo vệ và đồng bộ qua hệ sinh thái hoặc trình quản lý mật khẩu tương thích | Người dùng cần đăng nhập trên nhiều thiết bị và muốn khôi phục thuận tiện |
| Passkey gắn với thiết bị | Credential ở trên một thiết bị hoặc khóa bảo mật, không đồng bộ như loại trên | Tài khoản nhạy cảm, người dùng cần kiểm soát possession chặt hơn |
FIDO Alliance cho biết cả hai loại đều dựa trên tiêu chuẩn FIDO. Passkey gắn với phần cứng có thể mang lại mức đảm bảo cao hơn trong các tình huống đòi hỏi thiết bị vật lý riêng, nhưng cũng đòi hỏi kế hoạch dự phòng khi mất khóa.
Có nên chuyển sang passkey không?
Với tài khoản cá nhân, passkey đáng cân nhắc nếu dịch vụ hỗ trợ chính thức và bạn thường xuyên gặp các vấn đề như quên mật khẩu, dùng lại mật khẩu hoặc bị yêu cầu nhập OTP nhiều lần. Ưu tiên email chính, tài khoản lưu trữ, mạng xã hội, tài khoản quản lý tài chính và những dịch vụ có dữ liệu quan trọng.
Với doanh nghiệp, passkey có thể giảm phụ thuộc vào mật khẩu và SMS OTP. Nhưng đội ngũ IT cần chuẩn bị quy trình cấp thiết bị, thu hồi credential khi nhân viên nghỉ, hỗ trợ người dùng đổi máy và xử lý tài khoản dùng chung. Không nên bật một cách vội vàng rồi để bộ phận hỗ trợ phải đặt lại tài khoản bằng phương thức yếu hơn.
Cách bắt đầu sử dụng passkey an toàn
Bước 1: Cập nhật thiết bị và trình duyệt
Dùng hệ điều hành, trình duyệt và trình quản lý mật khẩu được hỗ trợ. Chỉ tạo passkey trong ứng dụng hoặc website chính thức, không thông qua liên kết trong email đáng ngờ.
Bước 2: Kiểm tra phương thức khôi phục
Trước khi xóa mật khẩu, hãy kiểm tra bạn còn đăng nhập trên thiết bị nào, email và số điện thoại khôi phục có chính xác không, tài khoản có mã dự phòng hay khóa bảo mật dự phòng không. Passkey giúp đăng nhập dễ hơn nhưng không xóa nhu cầu lập kế hoạch recovery.
Bước 3: Tạo ít nhất một phương án dự phòng hợp lý
Có thể dùng thiết bị thứ hai, trình quản lý passkey tương thích hoặc khóa bảo mật tùy mức độ quan trọng. Không nên lưu toàn bộ phương án vào cùng một nơi duy nhất rồi coi đó là backup.
Bước 4: Đóng phiên và thu hồi thiết bị cũ
Khi bán, cho mượn hoặc mất thiết bị, hãy đăng xuất tài khoản, xóa passkey liên quan nếu cần và kiểm tra danh sách phiên đăng nhập. Nếu nghi ngờ tài khoản bị xâm nhập, đổi phương thức bảo vệ và liên hệ hỗ trợ chính thức của dịch vụ.
Mất điện thoại có mất tài khoản không?
Không nhất thiết. Khả năng khôi phục phụ thuộc vào loại passkey, trình quản lý, thiết bị dự phòng và chính sách của từng dịch vụ. Passkey đồng bộ có thể xuất hiện trên thiết bị mới sau khi bạn xác minh tài khoản của trình quản lý. Passkey gắn với thiết bị cần một credential khác, khóa dự phòng hoặc quy trình khôi phục của website.
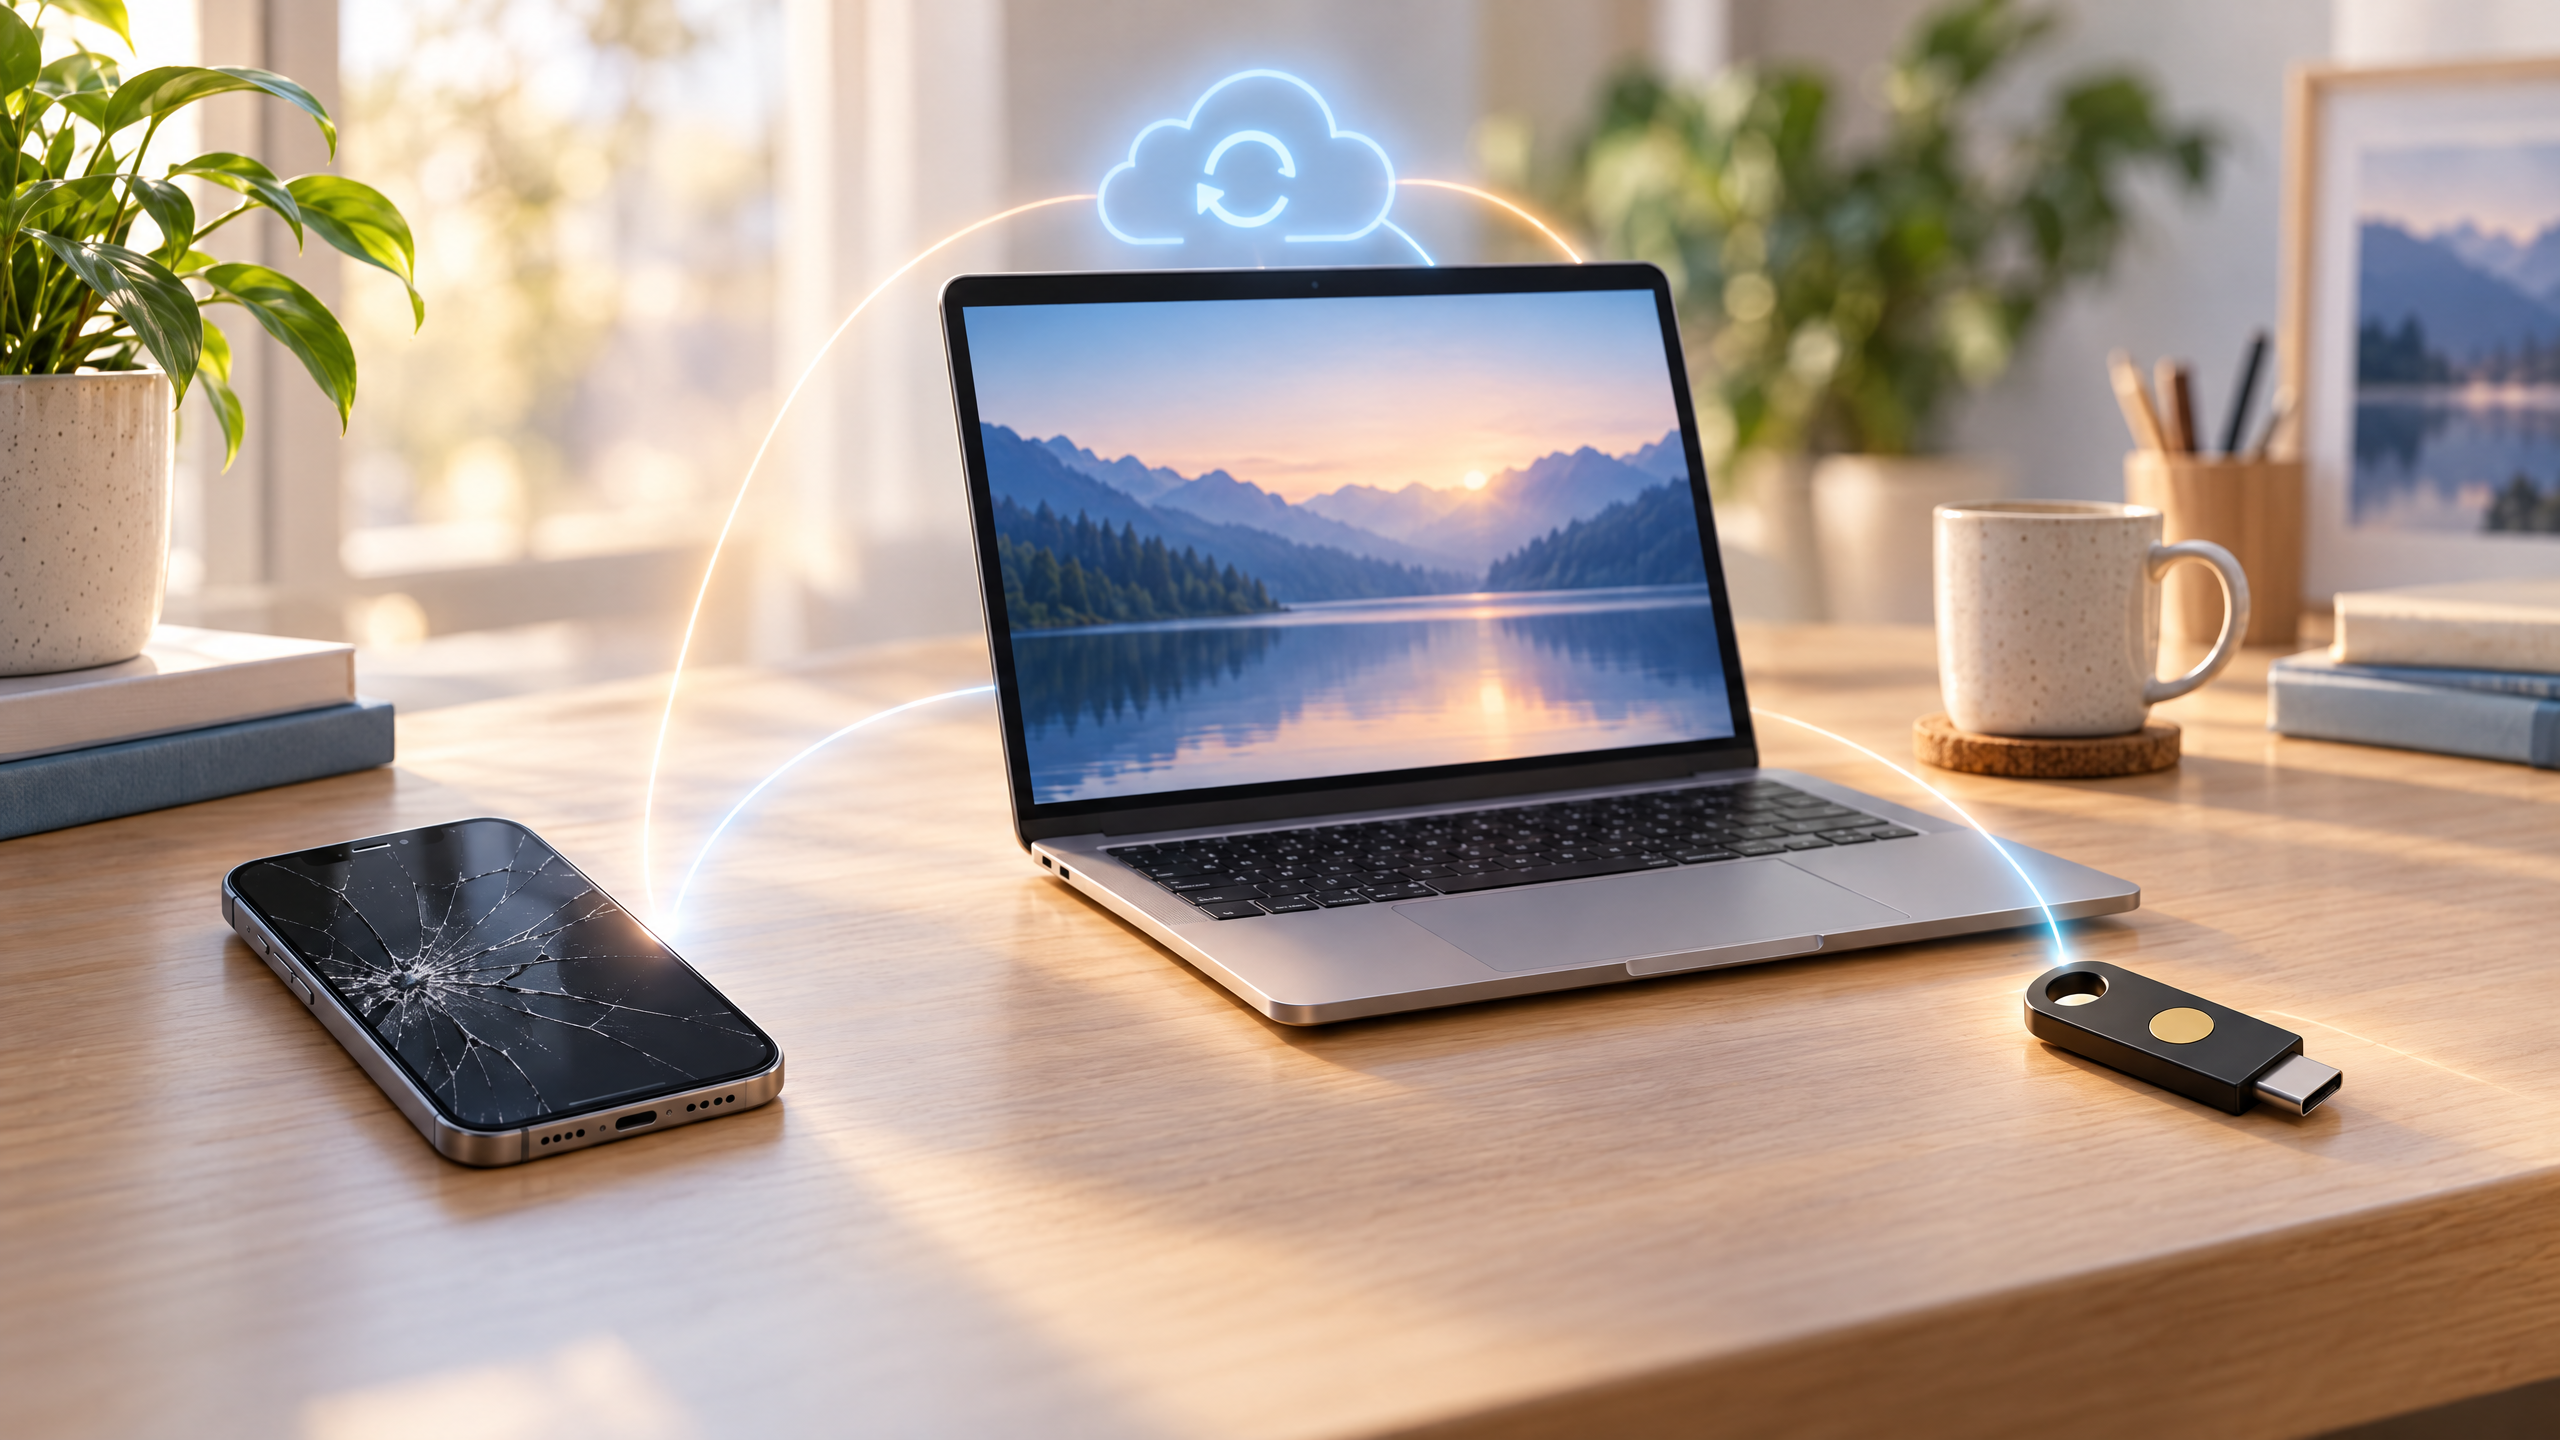
Apple mô tả iCloud Keychain dùng mã hóa đầu cuối và cơ chế recovery riêng để bảo vệ passkey trong hệ sinh thái của họ. Đây là ví dụ về một hệ sinh thái cụ thể, không nên suy rộng thành cam kết giống nhau cho mọi dịch vụ. Người dùng nên đọc hướng dẫn recovery của từng tài khoản trước khi phụ thuộc hoàn toàn vào passkey.
Những giới hạn cần biết
Không phải website nào cũng hỗ trợ đầy đủ
Passkey phụ thuộc vào website, hệ điều hành, trình duyệt và trình quản lý credential. Trải nghiệm có thể khác nhau giữa máy tính, điện thoại và tài khoản doanh nghiệp.
Khôi phục yếu có thể làm giảm lợi ích bảo mật
Nếu một dịch vụ cho phép đặt lại tài khoản chỉ bằng email dễ chiếm quyền hoặc câu hỏi bảo mật yếu, kẻ tấn công vẫn có đường vòng. Passkey tốt nhất khi đi cùng quy trình recovery chặt chẽ.
Đồng bộ tạo ra đánh đổi
Đồng bộ giúp thuận tiện và giảm rủi ro mất một thiết bị, nhưng người dùng phải tin cậy vào hệ sinh thái hoặc trình quản lý đang giữ bản sao được mã hóa. Với tài khoản giá trị cao, có thể cân nhắc passkey gắn với khóa bảo mật và nhiều phương án dự phòng.
Thiết bị bị mở khóa là một rủi ro thực tế
Người có quyền truy cập vào thiết bị đã mở khóa có thể sử dụng nhiều tài khoản. Hãy bật khóa màn hình, cập nhật phần mềm và không chia sẻ mã PIN thiết bị.
Câu hỏi thường gặp về passkey
Passkey có phải là vân tay không?
Không. Vân tay, khuôn mặt, PIN hoặc pattern chỉ là phương thức mở khóa local credential. Passkey thực chất là credential dựa trên cặp khóa mật mã.
Website có lưu vân tay của tôi không?
Không theo thiết kế của passkey. FIDO và Google đều giải thích rằng dữ liệu sinh trắc học được xử lý trên thiết bị; website nhận kết quả xác thực chứ không nhận mẫu vân tay hoặc khuôn mặt.
Passkey có an toàn hơn mật khẩu và OTP không?
Passkey được thiết kế để chống phishing và không dùng secret dùng chung trên máy chủ. Tuy nhiên, mức an toàn thực tế còn phụ thuộc thiết bị, hệ sinh thái, phiên đăng nhập và quy trình recovery.
Có nên xóa mật khẩu ngay sau khi tạo passkey?
Chỉ nên xóa khi dịch vụ có tùy chọn rõ ràng, bạn đã kiểm tra thiết bị dự phòng và hiểu cách khôi phục. Với tài khoản quan trọng, hãy thay đổi từng tài khoản và kiểm tra trước khi chuyển hoàn toàn.
Nguồn kiểm chứng
- FIDO Alliance — Passkeys, kiểm tra ngày 16/10/2026.
- Google Developers — Passkeys, cập nhật 01/10/2026, kiểm tra ngày 16/10/2026.
- Apple Support — About the security of passkeys, kiểm tra ngày 16/10/2026.
Bài viết mang tính giáo dục. Hãy xem chính sách bảo mật và khôi phục của từng dịch vụ trước khi thay đổi phương thức đăng nhập.